What Field Experience Brings to Security System Design
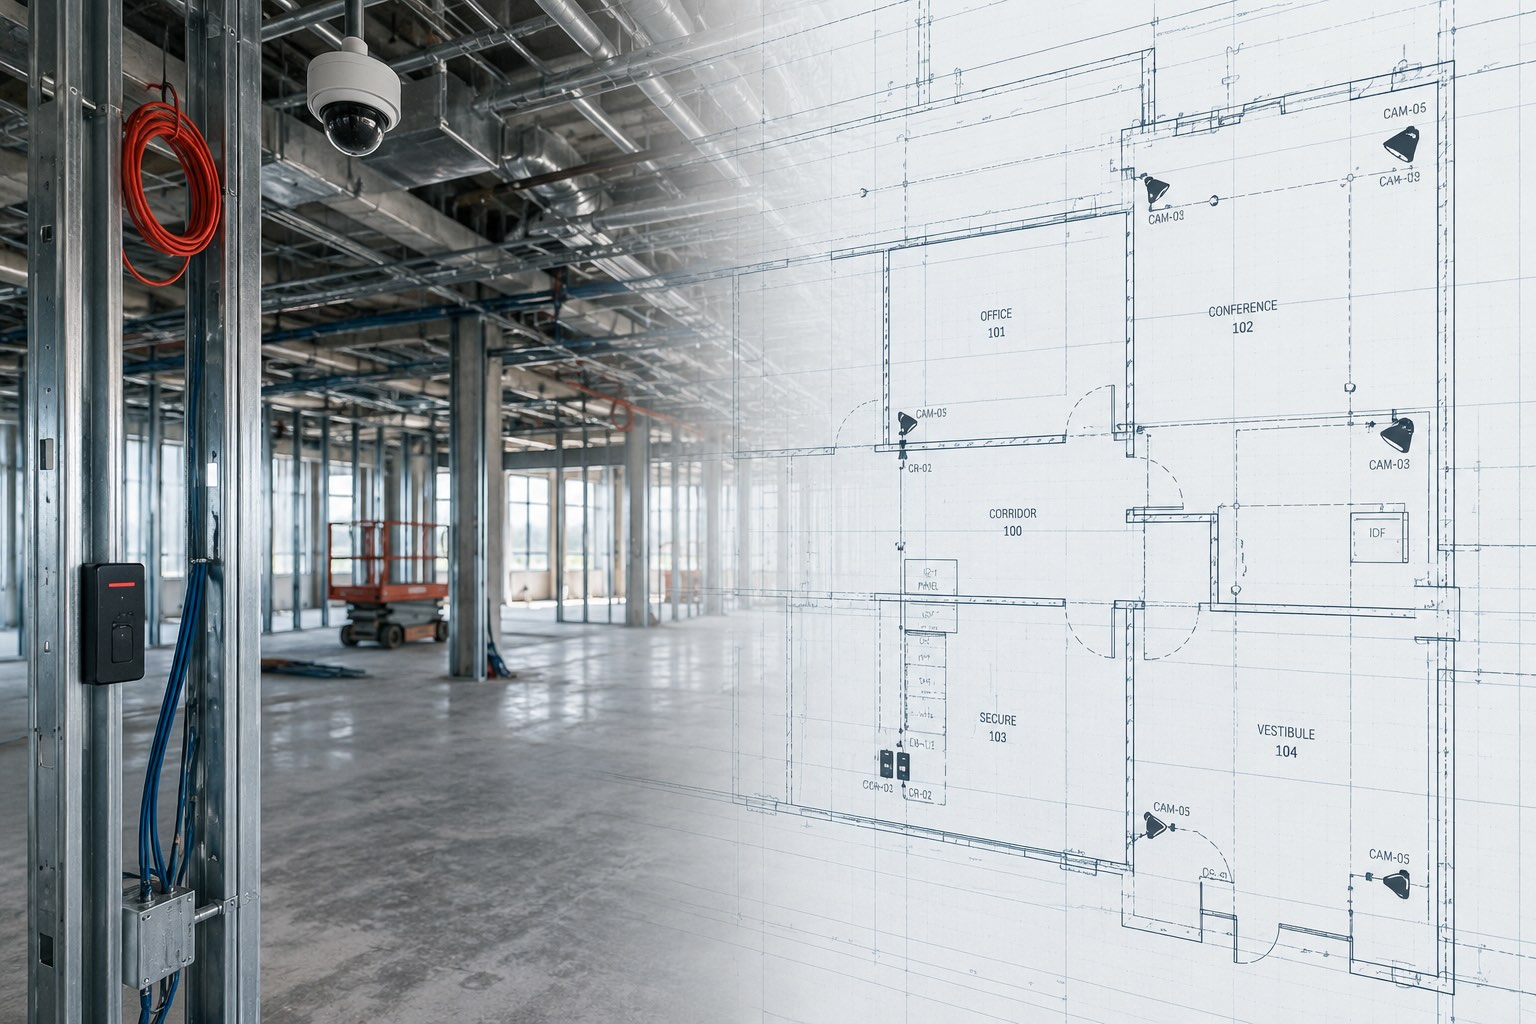
Field experience adds practical insight to security design, helping improve constructability, coordination and maintenance...

2018 fue un año importante para los cambios en la forma en que las personas interactúan con la tecnología. Por un lado, la adopción de dispositivos inteligentes nunca ha sido mayor, con más de 19 millones de altavoces inteligentes (Amazon Echo y similares) enviados solo en el tercer trimestre de 2018. Por otro lado, entró en vigor el RGPD (Reglamento General de Protección de Datos) de la Unión Europea, varios directores ejecutivos de grandes empresas tecnológicas testificaron ante el Congreso de los Estados Unidos (incluidos Mark Zuckerberg de Facebook y Sundar Pichai de Google), y el público fue notificado de violaciones de datos casi semanalmente. Cuanto más omnipresentes se vuelven los dispositivos inteligentes, más debemos considerar las responsabilidades y los riesgos que conlleva su adopción.
El propósito de un edificio inteligente es optimizar la eficiencia y crear una experiencia fluida para quienes trabajan allí. Esto se logra recopilando información sobre el entorno dentro y fuera del edificio para optimizar la temperatura, la iluminación y otros elementos para la fuerza laboral. La información puede incluir el seguimiento de qué salas de conferencias se utilizan, con qué frecuencia se utilizan y para qué propósito (reunión presencial, videoconferencia o conferencia telefónica). Esta información se utiliza luego para gestionar los sistemas conectados de forma automática.
Con la tecnología actual, una persona puede llegar al estacionamiento, ser dirigida a un escritorio que optimizará su desempeño según la ubicación en relación con las distracciones u otros miembros del equipo, personalizar factores ambientales como la temperatura y la iluminación según sus preferencias, y permitir que otros miembros del equipo sepan dónde se encuentran en el edificio. Esa personalización permite mejorar el flujo de trabajo y la optimización de uno de los recursos más costosos para cualquier empresa —las personas— mediante el seguimiento de una gran cantidad de información sobre los individuos.
A estas alturas, si realiza negocios en el extranjero, es probable que esté algo familiarizado con la existencia de las regulaciones del RGPD. En una explicación extremadamente simplificada de una sola frase sobre lo que hace el RGPD, este “establece que todos los ciudadanos tienen derecho a que sus datos personales sean tratados de forma ‘lícita, leal y transparente’”.
Si está diseñando edificios o sistemas que recopilan y rastrean cualquier dato con información personal, sus sistemas deben cumplir con esta regulación. Sin embargo, aquí está el detalle: solo se aplica a aquellos que se encuentran realmente en la Unión Europea (UE). Si usted es ciudadano de un país de la UE pero vive en los Estados Unidos, los negocios que realice en los EE. UU. no están sujetos a dichas regulaciones. En resumen, si usted es una empresa estadounidense que solo tiene sedes en los EE. UU., no tiene ninguna obligación de cumplir con el RGPD. Eso no significa que el RGPD no afectará a los desarrolladores, diseñadores y propietarios de edificios con sede en EE. UU.: siga leyendo para ver el complejo mundo al que se enfrentará.
¿Qué significa el RGPD para el crecimiento de los edificios inteligentes? Significa una mayor complejidad y un mayor nivel de conciencia sobre lo que están haciendo los sistemas. Si los sistemas rastrean cualquier información, las empresas que cumplen con el RGPD deben ofrecer la posibilidad de optar por no participar. Deben proporcionar a los usuarios el control de esa información. También significa que la empresa debe tomar precauciones adicionales si parte de esa información personal es sensible: tarjetas de crédito, números de identificación personal, direcciones, etc.
La mejor manera de abordar esto es a través de asesoría externa. Eso puede sonar a contratar a un abogado familiarizado con el cumplimiento del RGPD, y ese es un paso en el proceso; sin embargo, es poco probable que el abogado comprenda las complejidades involucradas en cómo operan realmente los dispositivos inteligentes. Contar con un miembro del equipo, ya sea interno o de una firma externa, que pueda ayudar a su empresa a comprender qué información necesita realmente de los dispositivos inteligentes y qué pueden optar por capturar o retener, se convierte en la segunda pieza vital del rompecabezas.
Esta capa adicional de complejidad es algo nuevo. Requiere una comprensión más profunda de cómo están configurados los dispositivos que decide colocar en su edificio. También podría alterar potencialmente los estándares de su empresa si los productos que ha utilizado hasta la fecha no son capaces de proporcionar la flexibilidad necesaria en el seguimiento de datos y el control del usuario. Contar con miembros expertos en el equipo le ayudará a navegar esto con éxito.
Hay quienes creen que la privacidad de los datos en Estados Unidos es como el Lejano Oeste. Eso es una exageración. La Comisión Federal de Comercio (FTC, por sus siglas en inglés) ha supervisado la protección de datos de los consumidores en Estados Unidos durante años y ofrece recursos tanto para empresas como para consumidores sobre cómo gestionar las brechas de seguridad de datos. Sin embargo, la diferencia entre lo que hace la FTC y el RGPD es que el RGPD es una ley, mientras que la FTC es una regulación. No existe una ley nacional de privacidad del consumidor en Estados Unidos. Esto significa que, por cada edificio inteligente que se construye, es necesario conocer las leyes estatales relativas a la privacidad del consumidor.
Construir un edificio inteligente en California en 2020, por ejemplo, significa que debe cumplir con la Ley de Privacidad del Consumidor de California, que fue promulgada en junio de 2018. Esta ley sigue los pasos del RGPD al otorgar a los consumidores la capacidad de descubrir qué información se recopila, por qué se recopila, con qué otras empresas se comparte esa información y, posteriormente, optar por no participar.
Otro ejemplo de California es la ley que prohíbe las contraseñas predeterminadas en cualquier dispositivo que se conecte a Internet directa o indirectamente, o que reciba una dirección IP en la red o una dirección Bluetooth. Esta ley también entrará en vigor en 2020. El objetivo de esta ley era ayudar a proteger las redes al no permitir el uso de contraseñas predeterminadas comunes como “admin”, “12345” o “password” cuando los productos se envían a consumidores y empresas, pero también significa que cualquier empresa que fabrique un producto vendido en California debe cumplir con la normativa.
Por supuesto, es una buena práctica cambiar siempre las contraseñas predeterminadas antes de la instalación final de cualquier dispositivo. Sin embargo, cuando se trata de edificios inteligentes, muchos de los dispositivos más sencillos, como los sensores utilizados para recopilar datos de uso de los sistemas, a menudo se dejan sin cambios porque es más fácil para el mantenimiento. Esta ley requerirá mucha más coordinación con el personal de mantenimiento interno o externo para garantizar una gestión adecuada de las contraseñas.
También significa que los socios con los que trabaja su empresa deben supervisar el progreso de los fabricantes de productos a medida que buscan cumplir con esta ley. Los consultores, arquitectos y empresas de diseño contratadas deben ser conscientes de lo que hacen sus socios fabricantes para cumplir con esta ley. Es poco probable que los fabricantes envíen un conjunto de productos que cumplan con la ley de contraseñas de California y tengan otro inventario disponible para el resto del país, por lo que es probable que empecemos a ver cómo esto afecta a todos los dispositivos.
Ese es el problema con la regulación de los dispositivos inteligentes en Estados Unidos. Al no existir una ley nacional de privacidad o seguridad, sino solo una supervisión regulatoria reactiva, cada estado tiene la capacidad de determinar lo que quiere hacer. Lo que funciona en un estado puede no funcionar en otro. Basándose en esto, será necesario comprender las leyes tecnológicas de cada estado mientras el edificio está en fase de diseño. Esto añadirá tiempo y costes a cada proyecto, ya que será necesario realizar investigaciones y coordinar a cualquier gremio que desee utilizar una conexión de red capaz de proporcionar un mensaje de error por correo electrónico, mensaje de texto u otra notificación, para garantizar que los dispositivos instalados cumplan con las leyes locales.
Los edificios inteligentes son el futuro de la eficiencia, tanto en energía como en flujo de trabajo. Sin embargo, diseñarlos requiere conectar potencialmente miles de dispositivos a la red. El equipo necesario para ejecutar estos proyectos pasará en un futuro próximo de estar compuesto solo por arquitectos, consultores, contratistas y representantes de la empresa para el usuario final, a incluir responsables de cumplimiento, analistas legales y expertos en cada uno de los campos tecnológicos especializados para ayudar a esos nuevos miembros del equipo. Pronto será mucho más difícil ejecutar un proyecto de edificio inteligente con generalistas. Contar con el equipo adecuado a su lado hará que el despliegue de su edificio inteligente sea un éxito eficiente y conforme a la normativa.
Stay ahead of the curve with our latest blog posts on industry trends, thought leadership, employee stories, and expert insights.