What Field Experience Brings to Security System Design
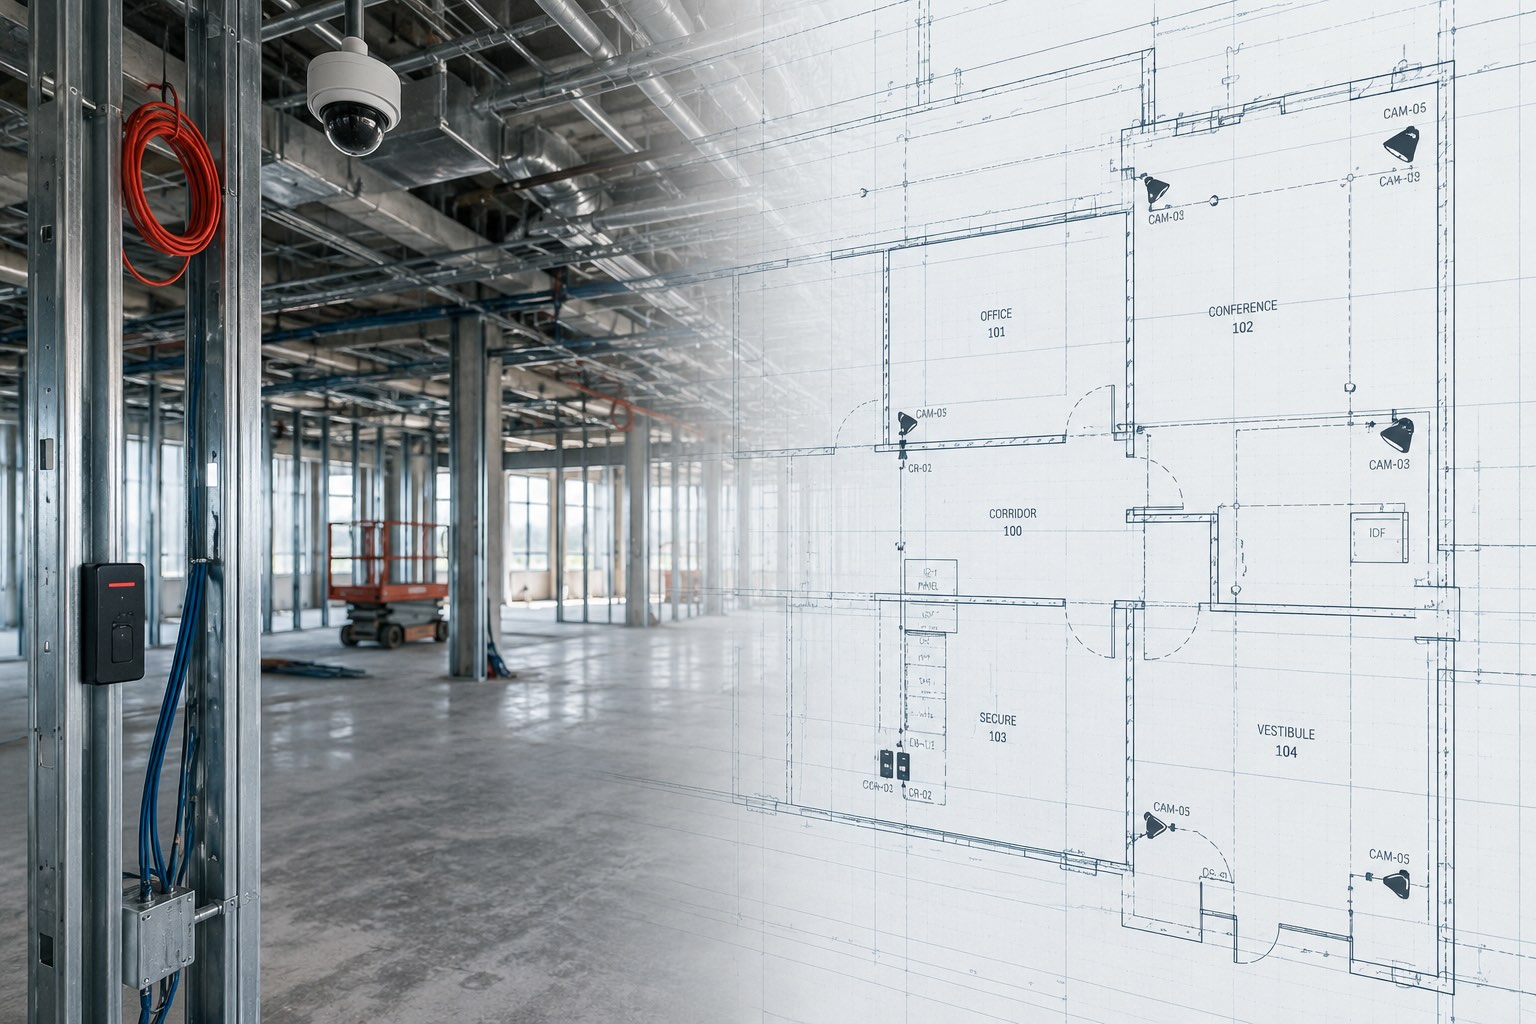
Field experience adds practical insight to security design, helping improve constructability, coordination and maintenance...

En 2018, presque tous les appareils audiovisuels installés disposent d'une forme de connectivité réseau, des systèmes transmettant de la vidéo haute définition et de l'audio à faible latence sur IP aux simples émetteurs infrarouges. Même les haut-parleurs, les appareils audiovisuels les plus basiques, sont désormais connectés au réseau, avec l'arrivée sur le marché de nouveaux modèles compatibles PoE. Pour certains de ces appareils, la mise en réseau est fondamentale à leur fonctionnement.
Pour d'autres, la connexion réseau n'est utilisée que pour une gestion à distance pratique. Le problème est que tout système connecté au réseau capable d'exécuter du code risque d'être infiltré via cette même connexion et utilisé à des fins malveillantes. Aucun fabricant n'a un historique parfait en matière de sécurisation de ses appareils. De plus en plus, une faille de sécurité réseau est une question de « quand » et non de « si ». Cela dit, il existe plusieurs mesures à prendre pour atténuer le risque de faille de sécurité réseau et limiter les dégâts lorsqu'elle survient. Aucune de ces mesures ne suffit à elle seule ; chacune doit être intégrée dans un plan de sécurité réseau plus large.
Changez les mots de passe par défaut ! Ne réutilisez pas vos mots de passe ! C'est la base de la sécurité informatique : empêcher l'accès non autorisé aux appareils audiovisuels via l'interface utilisateur standard est l'étape la plus simple pour renforcer leur sécurité. Est-ce un défi logistique de s'assurer que tous les appareils ont des mots de passe uniques et que l'accès à ces derniers est correctement géré et consigné ? Oui, mais la sécurité est fondamentalement opposée à la commodité. En général, plus un appareil ou un service est sécurisé, moins il est pratique à utiliser ou à gérer.
Il n'y a aucune raison pour que la majorité des appareils audiovisuels acceptent du trafic entrant provenant de l'Internet public. Tout devrait être protégé par un pare-feu qui empêche le trafic entrant d'atteindre les appareils. Cela permettra de bloquer la grande majorité des attaques automatisées provenant d'ordinateurs infectés par des logiciels malveillants sur Internet.En interne, séparer les appareils audiovisuels sur leur propre VLAN peut aider à réduire la possibilité d'une intrusion en diminuant le nombre d'appareils réellement capables de se connecter au réseau AV.
Les appareils doivent être regroupés par fonction ou par emplacement, et ces groupes doivent être maintenus sur des sous-réseaux distincts. La connectivité de couche 3 entre les sous-réseaux doit être hautement restreinte afin qu'un appareil compromis ne puisse pas se connecter, découvrir tous les autres appareils du réseau et propager l'infection. Pour aller plus loin, l'utilisation d'une authentification réseau comme le 802.1x peut ajouter encore plus de sécurité en empêchant les appareils non autorisés de se connecter au réseau. Malheureusement, le 802.1x est un domaine où les appareils audiovisuels sont encore à la traîne par rapport aux systèmes informatiques, et vous pourriez être limité à l'utilisation d'une authentification basée sur l'adresse MAC, ce qui n'est pas très sécurisé. Pour en revenir au pare-feu que vous avez installé pour bloquer le trafic entrant : il doit également limiter le trafic sortant au strict minimum.
En fait, dans la plupart des cas, il est peu probable que votre processeur audio ou le système de contrôle qui le pilote ait besoin d'accéder à Internet. Empêcher le trafic sortant garantit que vos appareils ne seront pas utilisés dans le botnet de quelqu'un d'autre et vous apporte une certaine tranquillité d'esprit quant à la destination réelle des données audio de ce microphone réseau. Avec un pare-feu bloquant le trafic sortant, vous pouvez être raisonnablement certain qu'il ne transmet pas vos réunions de conseil d'administration en Russie (raisonnablement certain, en tout cas).
Un autre moyen simple d'améliorer la sécurité du réseau consiste à auditer régulièrement les appareils réellement connectés au réseau et à identifier leurs propriétaires. À mesure que les besoins organisationnels évoluent et que le personnel informatique change, il est important de tenir une comptabilité à jour des appareils réellement utilisés, de leur utilité et des personnes responsables de leur maintenance.
Sans ces audits réguliers, il est possible que quelqu'un connecte subrepticement un appareil au réseau audiovisuel pour l'utiliser comme point de départ d'attaques supplémentaires. Cela signifie également qu'il faut retirer les appareils qui ne sont plus utilisés et réduire la prise en charge des fonctionnalités héritées. De nombreuses organisations hésitent à prendre ces mesures supplémentaires par crainte de perturber un flux de travail inconnu (si ça fonctionne, on ne touche à rien...), mais c'est une raison de plus pour s'assurer qu'un processus d'audit et de vérification est en place. Pas d'appareils orphelins !
Les mises à jour logicielles font partie intégrante des bonnes pratiques de sécurité informatique au quotidien. Bien que les mises à jour du micrologiciel (firmware) des appareils audiovisuels soient moins fréquentes, elles n'en sont pas moins importantes. Installer la dernière version du micrologiciel sur vos appareils vous permet de bénéficier des protections les plus récentes contre les attaques malveillantes, tout en gardant à l'esprit que ces mises à jour peuvent elles-mêmes constituer un vecteur d'attaque.
Les fournisseurs audiovisuels ont mis du temps à s'adapter, mais idéalement, les nouveaux fichiers de micrologiciel doivent être signés cryptographiquement pour prouver leur intégrité et vérifier qu'ils n'ont pas été altérés par un tiers malveillant. Les appareils eux-mêmes ne devraient pouvoir exécuter que des micrologiciels signés cryptographiquement, afin d'empêcher quiconque de créer un micrologiciel malveillant et de l'installer furtivement sur un appareil. De plus, tous les fichiers de micrologiciel doivent être transmis via des canaux entièrement chiffrés. Fini les sites FTP !
Inverser votre modèle de sécurité réseau aidera votre organisation à prendre la cybersécurité plus au sérieux et incitera votre personnel à adopter la bonne mentalité pour identifier les vulnérabilités et les systèmes non sécurisés. Lorsque vous partez du principe que votre réseau est déjà compromis, l'envoi de mots de passe en clair, même sur un sous-réseau local à accès limité, devient risqué, car un acteur malveillant pourrait surveiller ce trafic. Avec ce niveau de vigilance, vous serez beaucoup plus enclin à enquêter sur ce port ouvert non documenté de votre commutateur HDMI piloté par le réseau ou sur le trafic inhabituel circulant entre les panneaux de contrôle de vos salles de conférence. S'agit-il d'un simple bug ou d'une vulnérabilité de type porte dérobée ?
Beaucoup dans l'industrie se demandent pourquoi les failles de sécurité se répètent inlassablement. Il s'agit souvent d'une simple question d'incitation financière. Tant que les clients n'exigeront pas des produits plus sécurisés et que les fabricants ne subiront pas de préjudice financier pour avoir proposé des produits mal protégés, nous continuerons à devoir nous plier en quatre pour sécuriser nos réseaux. En tant que consultants, nous discutons régulièrement des problèmes de sécurité avec toutes sortes de fabricants audiovisuels, mais nous ne sommes qu'une voix parmi d'autres. Nous avons même créé des questionnaires et des systèmes de notation pour aider à établir un seuil minimal en matière de fonctionnalités de sécurité pour les systèmes audiovisuels, mais en fin de compte, le maintien de la sécurité d'un réseau est un combat de tous les instants.
Peu d'organisations sont prêtes à consacrer le temps et l'argent nécessaires pour évaluer pleinement la sécurité de chaque produit déployé, et encore moins sont prêtes à se défendre contre tous les types d'attaques, qu'elles proviennent d'États-nations ou de menaces internes. À tout le moins, nous pouvons continuer à faire pression sur tous les fournisseurs pour qu'ils redoublent d'efforts afin de rendre les appareils en réseau plus sûrs. En attendant, il ne peut pas faire de mal de mettre en œuvre les mesures décrites ci-dessus.
Stay ahead of the curve with our latest blog posts on industry trends, thought leadership, employee stories, and expert insights.