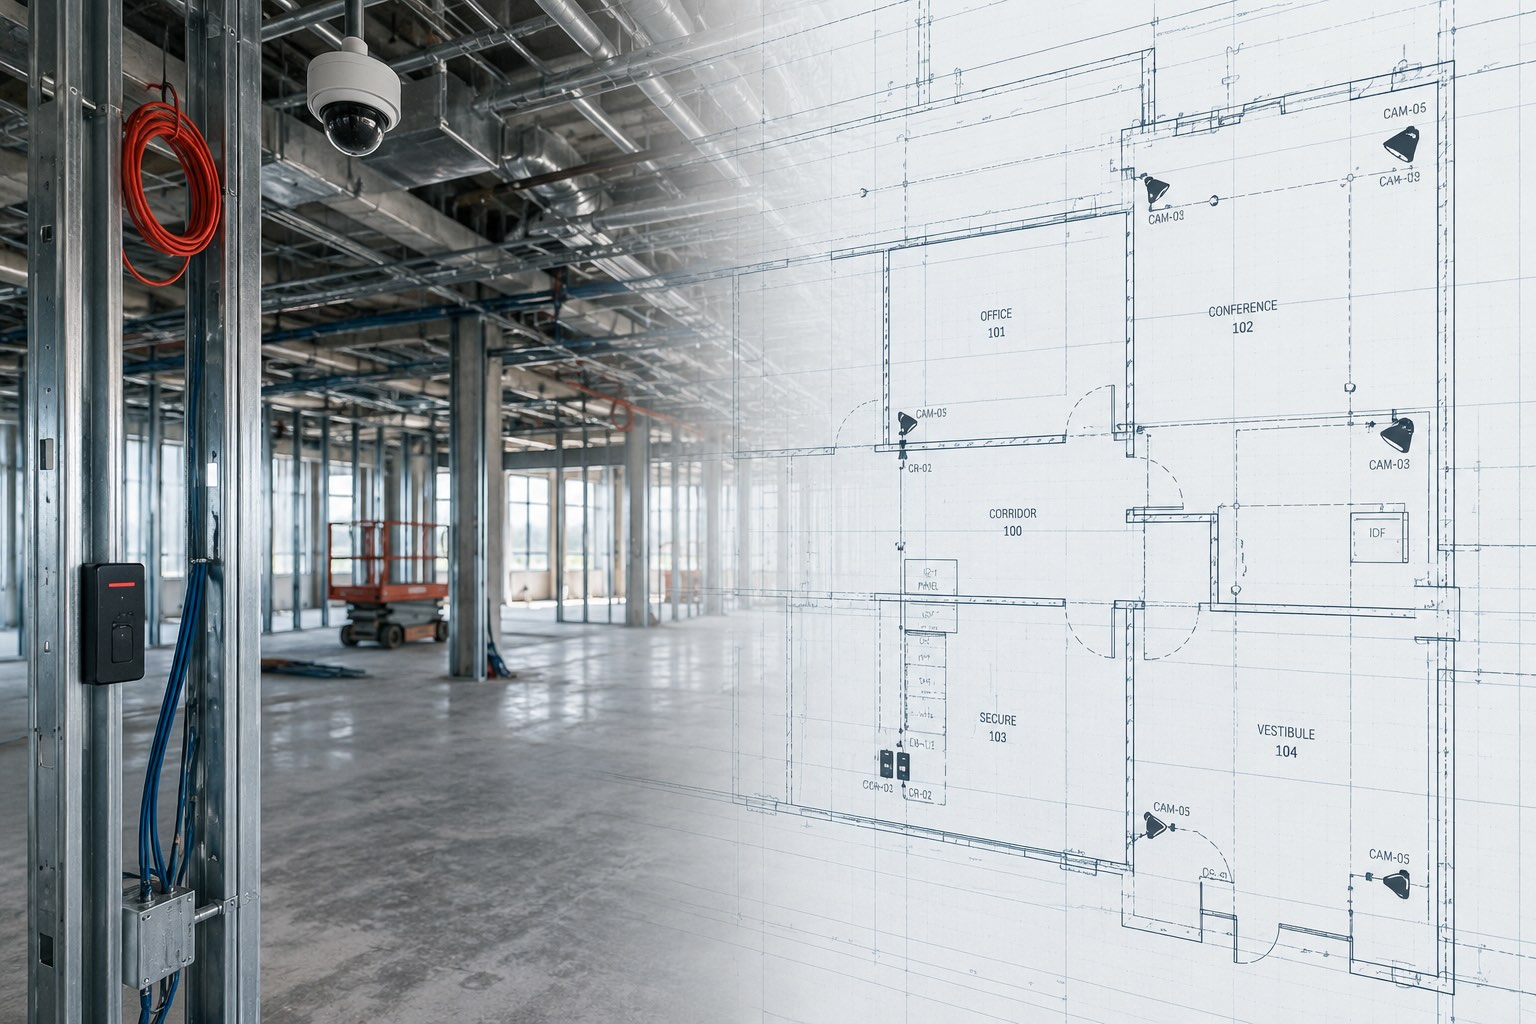
What Field Experience Brings to Security System Design
Field experience adds practical insight to security design, helping improve constructability, coordination and maintenance...

Les entreprises sont confrontées à de nombreuses vulnérabilités de sécurité, qu'elles soient d'origine interne ou externe, pouvant entraîner des conséquences graves, allant des pertes financières aux risques pour la vie humaine, en passant par la divulgation de propriété intellectuelle. La violation de données est l'une des vulnérabilités dont on entend le plus souvent parler. Selon une étude de 2020 menée par IBM et le Ponemon Institute, le coût moyen d'une violation de données dans l'industrie pharmaceutique s'élevait à 5 millions de dollars, et le coût d'une violation pour une seule entreprise pouvait atteindre 1,3 milliard de dollars!
En tant que consultants en sécurité, nous avons constaté que de nombreuses grandes entreprises présentent des lacunes dans leurs programmes de sécurité, ce qui pourrait les rendre vulnérables à des failles majeures, tant cybernétiques que physiques. Voici cinq questions que votre organisation devrait se poser pour évaluer la solidité de son programme de sécurité. Chez TEECOM, nous pouvons réaliser une évaluation détaillée de votre sécurité afin de déterminer précisément où se situent vos vulnérabilités et comment les traiter au mieux pour protéger votre activité.

Il est choquant de constater que certaines des plus grandes entreprises ignorent la réponse à cette question. Nous avons vu une entreprise réaliser qu'elle utilisait le même mot de passe pour tous ses serveurs de contrôle d'accès et de vidéosurveillance depuis 10 ans ! Chaque technicien ayant travaillé sur le système possédait ce mot de passe et l'avait potentiellement noté ou partagé avec d'autres. La plupart des responsables de la sécurité n'ont pas de politique de changement de mot de passe à intervalles réguliers, ni de procédure pour vérifier que les mots de passe ont été modifiés sur tous les appareils.
Le monde évolue, et la technologie avec lui : un système de sécurité qui protégeait une entreprise il y a cinq ou dix ans n'offre plus les meilleures performances actuelles. Outre l'obsolescence technologique, le matériel propriétaire peut empêcher une entreprise de solliciter des offres concurrentielles pour des contrats de maintenance et bloquer l'intégration avec de nouveaux sous-systèmes. Les entreprises peuvent se retrouver coincées avec du matériel informatique dédié et daté, rendant très coûteuse la mise en place de redondance et de protection contre les pannes. Un système basé sur le cloud serait plus facile à gérer et à faire évoluer. De plus, à mesure que le bâtiment devient plus intelligent, il pourrait centraliser les données provenant d'autres systèmes (capteurs d'occupation, contrôle de l'éclairage, CVC, systèmes de réservation de bureaux) dans un entrepôt ou un lac de données.
Le moment est peut-être venu de prendre une nouvelle décision technologique et d'investir des dizaines de millions de dollars pour protéger votre organisation au cours des cinq à dix prochaines années. Pour élaborer cette stratégie (et planifier le déploiement des mises à niveau), l'entreprise a besoin d'experts qualifiés dont la priorité absolue est de défendre vos intérêts.
Lorsqu'il s'agit de désigner un responsable de la sécurité, les entreprises choisissent souvent la personne en interne dont l'expérience correspond le mieux aux qualifications souhaitées, plutôt que de recruter quelqu'un qui répond pleinement à ces critères. Avec le temps, l'entreprise se retrouve insatisfaite de l'état de sa sécurité.
L'expertise interne peut se limiter à l'expérience de projet de cet individu. Il se peut qu'il ait passé toute sa carrière du côté du client et qu'il manque donc des connaissances nécessaires pour diriger efficacement le processus de conception et de construction. Beaucoup n'ont travaillé que sur un seul projet de construction majeur dans leur carrière. Ils peuvent ne pas être familiers avec les différents modèles de livraison (conception-soumission-construction, conception-construction, gestion de construction à risque) et les défis associés à chaque processus. Ils ne sont peut-être pas au courant des dernières tendances du secteur, des meilleures pratiques en matière de cybersécurité, des processus de gestion de projet, ni de la manière d'exploiter les dernières technologies et outils de conception au profit du projet et de l'entreprise dans son ensemble.
Sans un expert possédant le type et le niveau d'expérience adéquats pour guider le processus décisionnel dans le meilleur intérêt de l'entreprise (et dont l'expertise ne représente qu'un faible pourcentage du coût total de mise en œuvre), vous pourriez être à la merci de personnes ayant un intérêt financier à vous vendre leurs produits.
Nous avons constaté que des entreprises ayant investi dans des systèmes de sécurité coûteux n'utilisent en réalité que 10 à 20 % de leurs capacités totales. Elles ne tirent donc pas pleinement profit de leur investissement et restent bien plus vulnérables qu'elles ne le pensent. Par exemple, il arrive que les portes ne signalent pas les alarmes, tandis que les caméras et les lecteurs de cartes ne sont pas intégrés. L'exploitation maximale de toutes les fonctionnalités du système permettra de mettre en place une « sécurité pilotée par les événements ».

Dans de nombreux cas, nous avons constaté que les systèmes avaient été installés sans documentation appropriée. Cela fait de l'installateur initial le seul maître à bord pour la maintenance et les mises à jour du système. En l'absence de documentation, l'entreprise ne peut pas lancer d'appel d'offres pour un contrat de maintenance. Elle se retrouve alors vulnérable si le prestataire ne maintient pas le système aux normes actuelles. Cela peut également conduire les entreprises à payer trop cher pour un niveau de service médiocre. De nombreuses entreprises manquent aussi d'indicateurs pour mesurer des éléments tels que les délais d'intervention, les taux de résolution des appels et les coûts des pièces détachées, qui reflètent pourtant la valeur réelle du contrat de maintenance.

Discutons-en ! Nos experts en sécurité peuvent réaliser une évaluation initiale de votre programme afin d'identifier vos vulnérabilités et de déterminer les meilleures stratégies pour y remédier. Pour planifier un échange, contactez-nous via le formulaire situé en bas de page.
Stay ahead of the curve with our latest blog posts on industry trends, thought leadership, employee stories, and expert insights.